81%
19%
|
软件类型 实用工具 |
软件大小 5.44MB |
更新时间 2026-10-28 09:39:12 |
|
软件版本 v9.9.9.9 |
隐私说明 点击查看 |
游戏权限 点击查看 |
|
MD5值 BFC85195A7D0C36AB8B4CE62E177D4AA |
软件排行榜单
+专律律师端
v1.1.0
43.35MB /

办公商务
查看活力街
v3.11
616.10MB /
便捷生活
查看顽鹿竞技
v1.31.0

772.15MB /
聊天交友
查看Pine模拟器手机版
V1.0.0
980.64MB /
实用工具
查看小小电脑手机版
v1.0.20
960.67MB /
实用工具
查看莫比乌斯之恋
v0.0.7
1411.88MB /
聊天交友
查看战舰世界闪击战最新版
V3.4.0
1879.07MB /
聊天交友
查看miga towe my world1.68最新版
1.88
519.29MB /
聊天交友
查看解剖大师免费版
v4.3.1
622.49MB /
聊天交友
查看晓秀最新版
V5.5.0
553.39MB /
影音视听
查看同类软件
更多游戏介绍
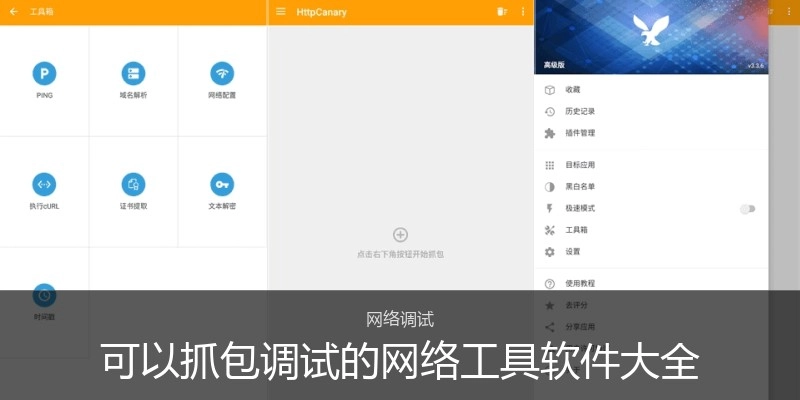
作为安卓平台广受认可的网络调试类实用工具,HttpCanary这款应用在圈内还有两个流传度极高的昵称:小黄鸟、黄鸟抓包。很多资深玩机用户更偏好使用它的经典旧版本,后续推出的迭代版本已经更名为Reqable,但不少使用者反馈旧版的操作流畅度和适配体验反而比新版更顺手。这款主打网络API接口调试与数据分析的工具,素来有安卓端顶级抓包利器的称号,更是无数技术爱好者日常必备的高频使用工具。它不光能帮用户快速定位手机里那些大量占用网络带宽、消耗流量资源的大型数据文件,还能后台实时监控手机的网络运行状态,及时预警潜在的恶意软件篡改系统行为,整体使用的安全系数相当高。
同时HttpCanary本身还带有分析工具、注入功能,分析工具支持常见编码格式解析,例如gzip、brotli等,丰富的数据分析视图、网络详情分析可以帮助用户精确的进行数据抓取,而它的注入功能,该功能主要包括两种模式,静态注入和动态注入,使用这两种模式,可以实现对请求参数,请求/响应头,请求/响应体,响应行的注入。
此外,HttpCanary还支持对各种版本的网络协议进行有效的抓包,比如HTTP系列协议、WebSocket协议等,另外还能通过SpyNet设置抓包的类型,检测你手机中所有的应用,应用数据消耗的设备资源以及网络流量情况可以为你详细的显示出来,方便你进行有效的管理。还在等什么?喜欢的话就赶快体验吧!
这段时间不少朋友都在犯愁,搞不清楚黄鸟抓包工具的证书安装步骤,完全摸不着头绪。针对这个普遍遇到的困扰,我们特意整理出了这篇实操指南。核心目的就是帮大伙轻轻松松搞懂操作逻辑,完全靠自己就能顺顺利利把对应证书配置妥当,不用再到处找零散教程折腾。
1、 定位系统设置功能入口,随后轻点图标进入对应页面
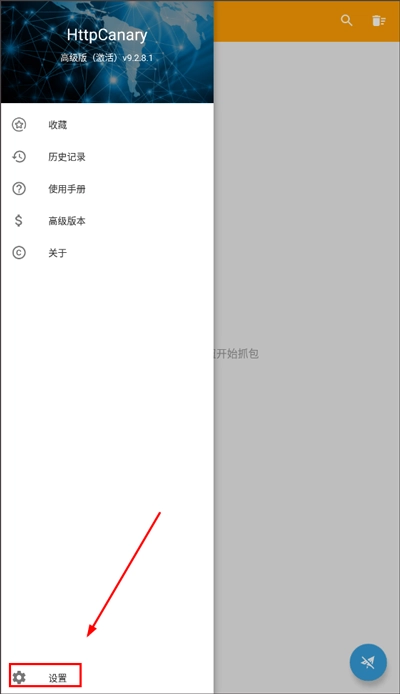
2、进入SSL证书相关配置页面

3、触发导出httpcanry根证书的操作
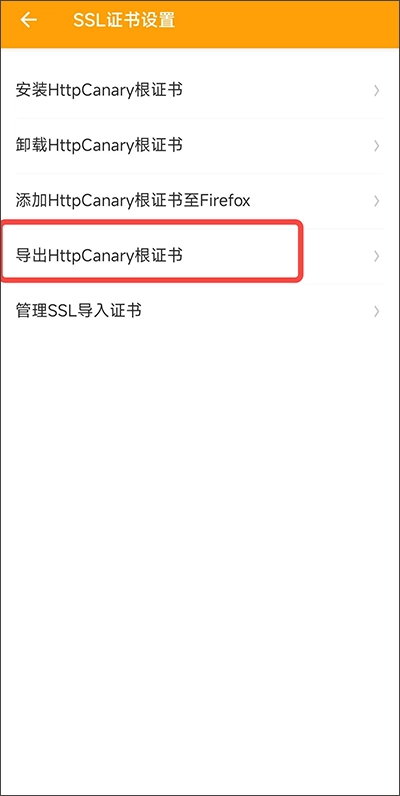
4、 导出格式请选取后缀为.pem的选项【当前我所处的是未获取系统最高权限的运行环境,因此直接选用.pem格式即可;要是后续完成了设备root操作,对相关安全等级或适配性有更高需求的话,也可以切换选择.0格式】

5、 先调出手机的系统设置界面,接着在设置菜单中依次定位并选中对应选项:“安全功能”板块——“扩展安全配置”——位于凭证存储分类下的“导入本地存储证书”——“根CA认证凭证”。不同品牌机型搭载的系统在这一环节的路径可能存在细微差异,但整体逻辑基本一致,你可以顺着上述几个核心关键词逐一查找,也能直接在设置顶部的搜索栏输入关键词快速定位。要是操作过程中弹出风险预警类的安全提示,无需顾虑,直接点选“确认继续安装”就能完成这一步骤。
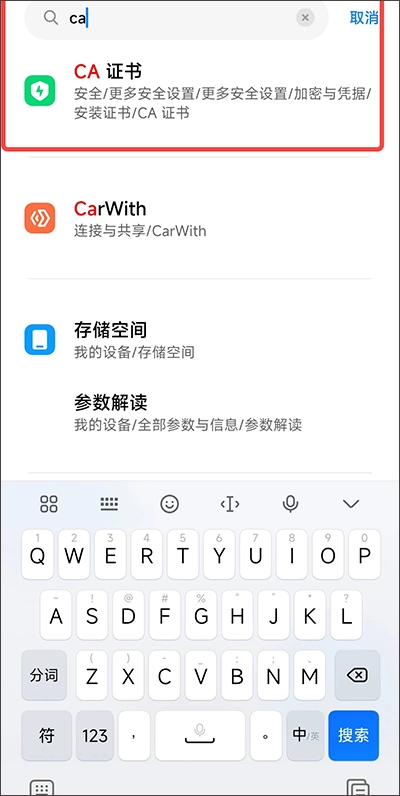
6、定位到图示对应的文件夹路径后,结合自身实际使用需求挑选对应的数字证书完成安装操作,本次操作过程中我最终选用的依旧是.pem格式的证书文件。
本地设备存储空间下的对应目录访问地址为:内部存储根目录/httpcanary/cert/

7、要是系统弹出“已完成安装”的相关提示,或者你可以顺着路径“设置-安全选项-扩展安全配置-可信用户凭据-用户分类”找到对应条目,就说明整个安装流程已经顺利走完了。

不少用户在开展抓包操作的过程中,经常会碰到网络突然中断、直接完全断连的状况。要是你也刚好遇上这类棘手问题,完全可以借助虚拟机工具来规避这个麻烦,直接在咱们平台提供的各类虚拟机资源里挑一款顺手的就行,具体哪款就不做硬性指定了,毕竟不同人的使用习惯和适配偏好都不一样。之后把你需要抓取流量的目标程序部署到虚拟机环境里,再把你手头的小黄鸟抓包工具调整成针对虚拟机的流量捕获模式,这么配置完之后,就完全不用担心抓包过程里突然断网的问题了。整体的操作逻辑差不多就是这样,设置完成之后你就能顺顺利利、不受干扰地开展抓包工作啦。
1、启动HttpCanary这款工具,从中选定你需要进行操作的对应应用程序。
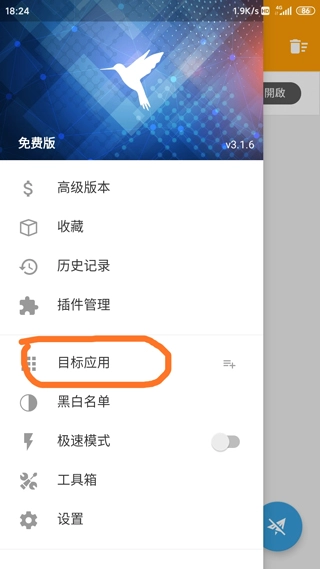
2、定位目标抓包应用后,先启动需要进行数据包捕获的程序,再开启HttpCanary工具,这一操作顺序是为了规避不少应用自带的第三方抓包工具检测机制。
点击右下角开始抓包。
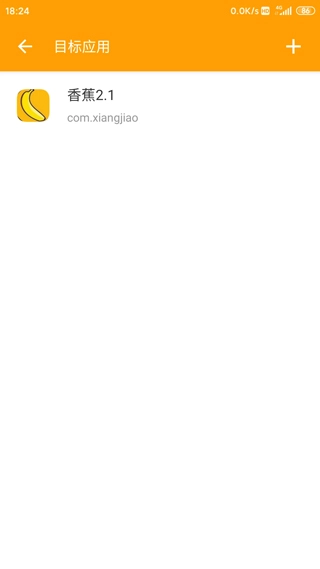
3、切回操作的软件界面后,随意填入任意内容,就能捕获到刚才向外传输的数据包了。
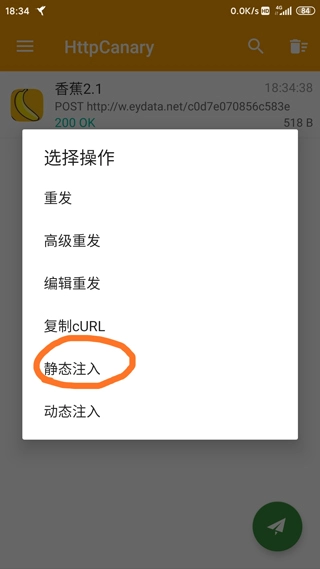
4、接下来请选取静态注入模式。
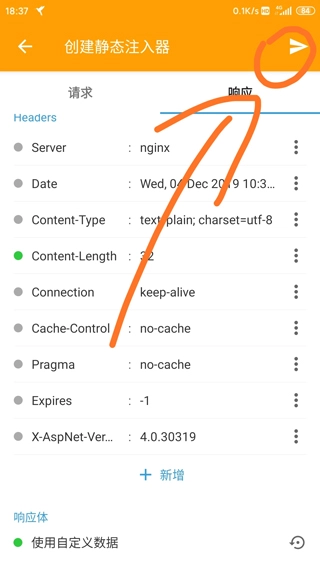
5、先找到响应功能对应的选项区域点击进入,接着定位到跟随服务器板块,点选该板块下的编辑功能按键。

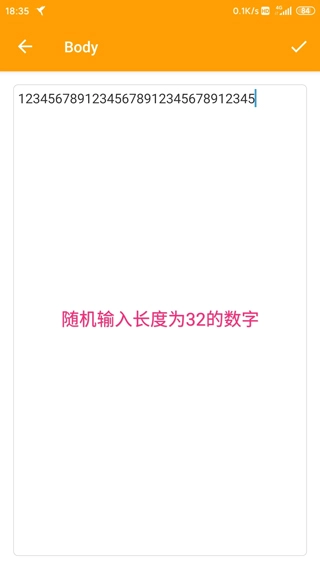
6、接下来你可以在Body输入区域内任意填入一串总字符数恰好为32位的数值内容。
7、全部内容编辑调整完毕后,找到界面右上角那个纸飞机形状的图标并点击它。
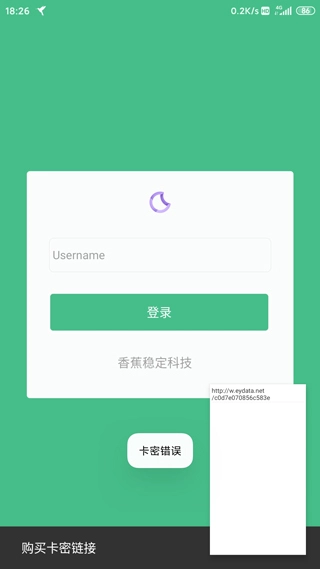
8、然后回到辅助,随便输入卡密,然后就看到可以进入辅助界面了,其实在这里可以看出,辅助只要判断返回的封包里有32位长度的数字就能进入辅助。
1、接下来我打算通过对轻颜相机开展一轮简易的操作测试,借助这一实际操作场景来逐步摸透黄鸟抓包工具的常规使用逻辑与基础操作流程。
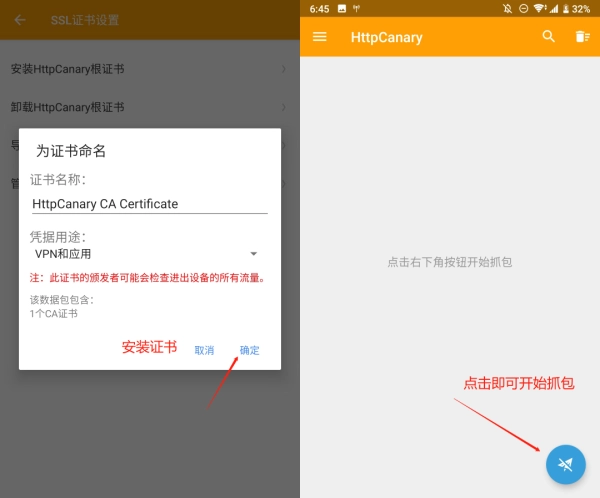
你得提前把轻颜相机与Http Canary这两款应用都准备妥当,刚启动这两个工具的时候,系统会自动弹出引导你配置根证书的提示弹窗,这一步属于硬性要求绝对不能跳过,要是没完成证书安装的话,后续的数据包抓取操作根本没办法正常开展。
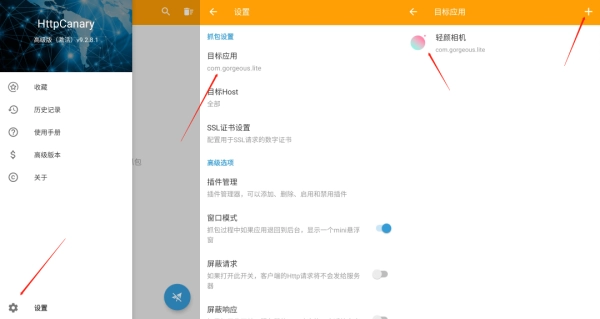
打开Http Canary应用后,依次进入设置板块、目标应用管理页面,在添加选项里选中轻颜相机——这么设置的核心目的是过滤掉无关应用产生的冗余流量数据,后续定位所需的网络请求包时能省去大量无效筛选的步骤。
完成目标应用的添加操作后,找到主界面右下角的纸飞机样式图标点击,正式启动数据包捕获功能。抓包进程成功运行后,切换打开轻颜相机APP,在界面上随意进行几次点击操作,之后就能直接切回Http Canary工具界面了。
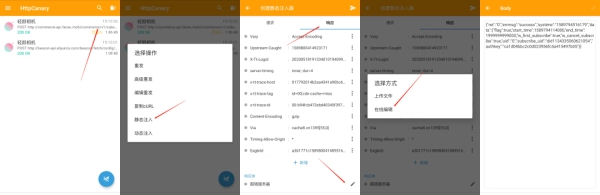
首先找到如图1所示的数据,长按此数据,点击 静态注入,为这个注入命名,点击 响应 ,滑动到最底下,找到 请求体 这一栏,点击右边的小笔头,选择在线编辑。
下方图5呈现的是经过我调整优化后的响应报文主体内容,对应的初始原始数据具体展示如下:
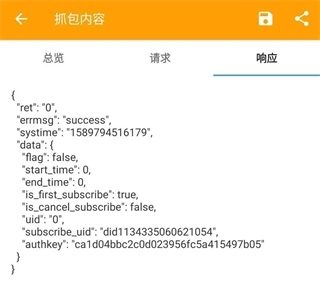
我们从中筛选出了几项核心数据字段,像end_time、flag、subscribe这类核心参数,针对性开展调试校验工作,对预设的到期时间节点以及布尔属性的false取值进行适配调整,最终调整完成后的效果可参考下述内容。
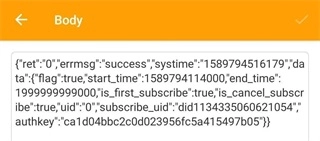
全部调整操作完毕后,点选页面右上角的对勾标识就能完成存储操作。待存储流程结束后,跳转至设置板块里的插件管理分区,就能找到你刚刚新建完成的静态注入类插件,点选开启选项就可以正常使用了。
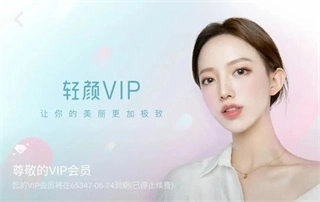
紧接着启动数据包捕获操作,点开轻颜相机应用后,就能直接发现会员相关功能的配置调整已经顺利完成了。
1、网络数据包截获(packetcapture)
网络数据包截获技术(业内常称抓包)指的是对网络交互过程中所有向外发送、向内接收的数据包执行拦截捕获、二次重传、自定义修改、备份存储等一系列相关操作,该项技术除核心应用场景外,也常被用于网络安全隐患排查、运行状态校验等工作,在不少实际业务场景中,它还会被用于定向提取特定传输数据的相关操作。
2. 数字身份认证权威凭证
抓包应用的CA证书要洗白,必须安装到系统中。
安卓操作系统针对CA数字认证证书做了进一步的类别划分,总共归为两大不同类型:
①用户CA证书和系统CA证书。
不管是系统层面的CA根证书,还是面向用户个体发放的CA证书,两类证书的查询入口都统一归集在设置界面里,顺着“系统安全”板块点进去,找到“加密与凭据”选项后进入,在标注为“信任的凭据”的栏目下就能完成全部相关证书的查阅操作。
3、面向安卓7.0版本的用户级CA证书访问约束机制 自Android 7.0版本正式推送上线后,系统层面直接取消了对用户自行安装的CA证书的默认信任权限 适配处理方案:
① 部署系统根级别的CA数字身份验证凭证
②适用于平行空间抓包功能的版本号范围为4.0.8625及更早的迭代版本
安卓10不支持平行空间
抓不到包的其他原因:
①公钥凭证锚定机制
② 交互双方身份互验机制
③非HTTP协议
一、支持协议
常见的网络传输通信协议类别涵盖了超文本传输协议的1.0迭代版本、1.1迭代版本与2.0迭代版本,还有全双工通信的WebSocket协议,以及用于保障传输链路加密安全的TLS与SSL安全协议体系。
二、功能注入模块
在HttpCanary这款工具里,设置了两类特性完全区分的注入运行机制:一类为静态注入机制,另一类则是动态注入机制。依托这两类差异化的运行模式,使用者能够完成对网络请求附带的参数内容、请求端与响应端的头部标识信息、请求报文与响应报文的实体内容、以及响应状态行相关内容的自定义插入修改操作。考虑到静态注入机制本身具备同时兼容多个自定义注入规则协同运行的特性,使用者完全可以根据自身不同的场景使用需求,分别创建适配不同目标的专属注入器。
三、数据浏览
HttpCanary具有多种不同的视图浏览功能。
Raw视图:可以查看原始数据;
采用纯文本展示模式:直接以原生文本格式呈现所有请求报文与响应报文的主体内容。
十六进制浏览模式:通过十六进制编码格式,对交互过程中的请求内容包与返回内容包的具体数据进行可视化展示;
专属Json可视化面板:可对Json格式的字符串进行规整化排版处理,同时涵盖各类节点的一键展开、折叠收起以及内容拷贝等多项实用功能;
图片浏览模块:支持对BPM、PNG、GIF、JPG、WEBP等多种常见格式的图像文件内容进行提前查看操作。
音频浏览界面:支持对AAC、WAV、MP3、OGG、MPEG等多种格式的音频资源进行播放操作。
1、完全不用获取Root权限,在开展数据包捕获操作的过程中,不会对设备上其他任何应用程序的正常运行造成干扰。
2、可对HTTP1.0、HTTP1.1、HTTP2、HTTPS以及WebSocket在内的各类主流网络通信协议完成数据捕获操作。
3、支持对抓包内容进行注入修改,支持修改请求参数、请求头、请求体、响应码、响应头和响应体等数据。
4、可实现针对特定请求的二次发送操作,也支持对请求内容进行自定义调整修改后再完成提交发送。
5、支持对抓包数据进行筛选、搜索,以及设置抓取指定应用和指定Host/IP。
6、可通过Raw原始格式、十六进制Hex模式、纯文本Text样式、报文头Header维度等多类不同视图形式对数据进行查看浏览。
7、可对Gzip、Deflate、Chunked等多种编码格式的数据包实现自动识别并完成解码处理。
8、可实现对JSON结构数据、表单提交内容、图像文件、音频素材、Cookie缓存信息等多种不同格式数据的在线预览操作。
9、支持将请求和响应数据保存至文件或者加入收藏列表。
10、适配WebSocket协议下的实时画面同步预览功能。
11、可通过生成专属文件的方式完成请求与响应两类数据的分享操作,同时支持直接调用HttpCanary工具对导出的分享文件进行打开解析。
12、支持屏蔽数据不发送给服务器或者不返回给客户端,方便调试。
13、后续版本中会正式开放可供用户自行定制的插件拓展能力。
游戏截图

更新于 2026-10-20 13:38:56
是开发者或技术爱好者,需要分析手机应用的网络请求和数据流量?用于网络抓包与调试的开发工具推荐专题提供了专业解决方案。这些工具可以拦截、查看和修改手机中APP发出的HTTP/HTTPS等网络请求和响应。你能清晰地看到请求头、参数、返回数据,用于API调试、安全测试、逆向分析或了解应用工作原理。它们对于移动开发、安全研究和学习网络协议至关重要,是技术达人手中的“显微镜”。喜欢这类的朋友,不要错过。
相关攻略
更多
2026-08-04 15:18:14
2026-07-09 16:36:03
2026-07-09 16:34:04
2026-07-09 16:32:06
2026-07-09 16:30:38
2026-07-09 16:29:58
游戏评论
我要评论评价
具体建议内容
请输入验证码